
CERT: 4 instituții publice guvernamentale din România, posibil afectate de atacul cibernetic
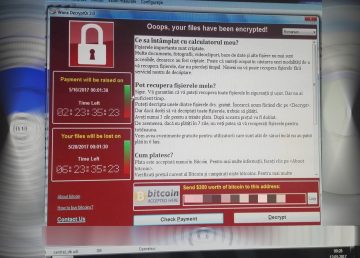
Cel puțin patru instituții publice guvernamentale de la noi ar putea fi afectate de atacul global cibernetic început vineri, anunță Centrul Național de Răspuns la Incidente de Securitate Cibernetică.
Specialiștii CERT au ajuns la concluzia după o primă evaluare, că peste 320 de adrese IP publice s-au conectat la un domeniu web asociat campaniei ransomware WannaCry.
Șeful Serviciului Securitate Informatică și Monitorizare din cadrul CERT, Cătălin Pătrașcu spune la Europa FM că specialiștii CERT au mers deja la una dintre instituții pentru a o ajuta.
Șeful Serviciului Securitate Informatică și Monitorizare din cadrul CERT spune că odată cu începerea săptămânii de lucru, pagubele ar putea crește.
Atacul cibernetic declanșat vineri a afectat numeroase numeroase întreprinderi şi organizaţii, inclusiv spitale britanice, constructorul francez Renault şi sistemul bancar rus – în total, 130.000 de sisteme în peste 100 de ţări, relatează AFP.
Gigantul american de livrare de colete FedEx sau comapnia spaniolă de telecomunicaţii Telefonica – unde angajaţi au fost îndemnaţi prin megafon să-şi oprească computerele – au fost de asemenea afectate.
Atacul este ”de un nivel fără precedent” şi ”va necesita o anchetă internaţională complexă în vederea identifficării vinovaţilor”, a anunţat Biroul European pentru Poliţie Europol, într-un comunicat.
”Este cel mai important atac de acest tip din istorie”, a declarat pentru AFP Mikko Hypponen, un reprezentant al societăţii de securitate informatică F-Secure, cu sediul în Finlanda, evocând ”130.000 de sisteme afectate în peste 100 de ţări”.
Un malware blochează fişierele utilizatorilor şi îi obligă să plătească o sumă de bani în moneda virtuală bitcoin, pentru a recăpăta accesul. Acest tip de program se numeşte ransomware.
Capturi de ecran ale unor computere infectate aparţinând NHS arată că hackerii cer o plată de 300 de dolari în bitcoins. Plata trebuie să fie efectuată în trei zile, altfel preţul se dublează, iar dacă banii nu sunt plătiţi în şapte zile fişierele piratate vor fi şterse.