
Platformele BCR și Banca Transilvania, ținta unor atacuri cibernetice vineri. Unii clienți au reacționat pe rețelele sociale: „George și-a luat azi liber?” | AUDIO
Site-urile BCR și Banca Transilvania au fost azi ținta unor atacuri cibernetice. Mai mulți clienți au reclamat probleme de funcționare. Probleme similare ar fi fost și la alte instituții bancare.
De la ora 14:00, site-ul BCR poate fi din nou accesat. La fel și cel al Băncii Transilvania, care a funcționat pentru scurt timp, dar ulterior a început să aibă probleme.
Cât timp nu a funcționat, site-ul BCR afișa mesajul: „This site can’t be reached”.
Reacțiile utilizatorilor: „George și-a luat azi liber?”
„George și-a luat azi liber?” – au întrebat unii utilizatori ai aplicației pe pagina de Facebook a băncii. La rândul lor, și clienții Băncii Transilvania au sesizat pe problemele pe aceeași rețea socială.
„Nu merge site-ul. Când se remediază? Sau rămân fară bani?” – a scris o internaută, iar reprezentanții instituției au transmis că lucrează la remediere.
Cu ce se confruntă mai multe bănci din România
„Este o situație generalizată la mai multe bănci”, a spus pentru economedia.ro o sursă din domeniul bancar. Cauza ar fi un „atac de tip DoS” – Denial-of-Service. Acesta apare când un hacker trimite un aflux mare de trafic spre o rețea sau server pentru a copleși sistemul și pentru a-i perturba capacitatea de a opera.
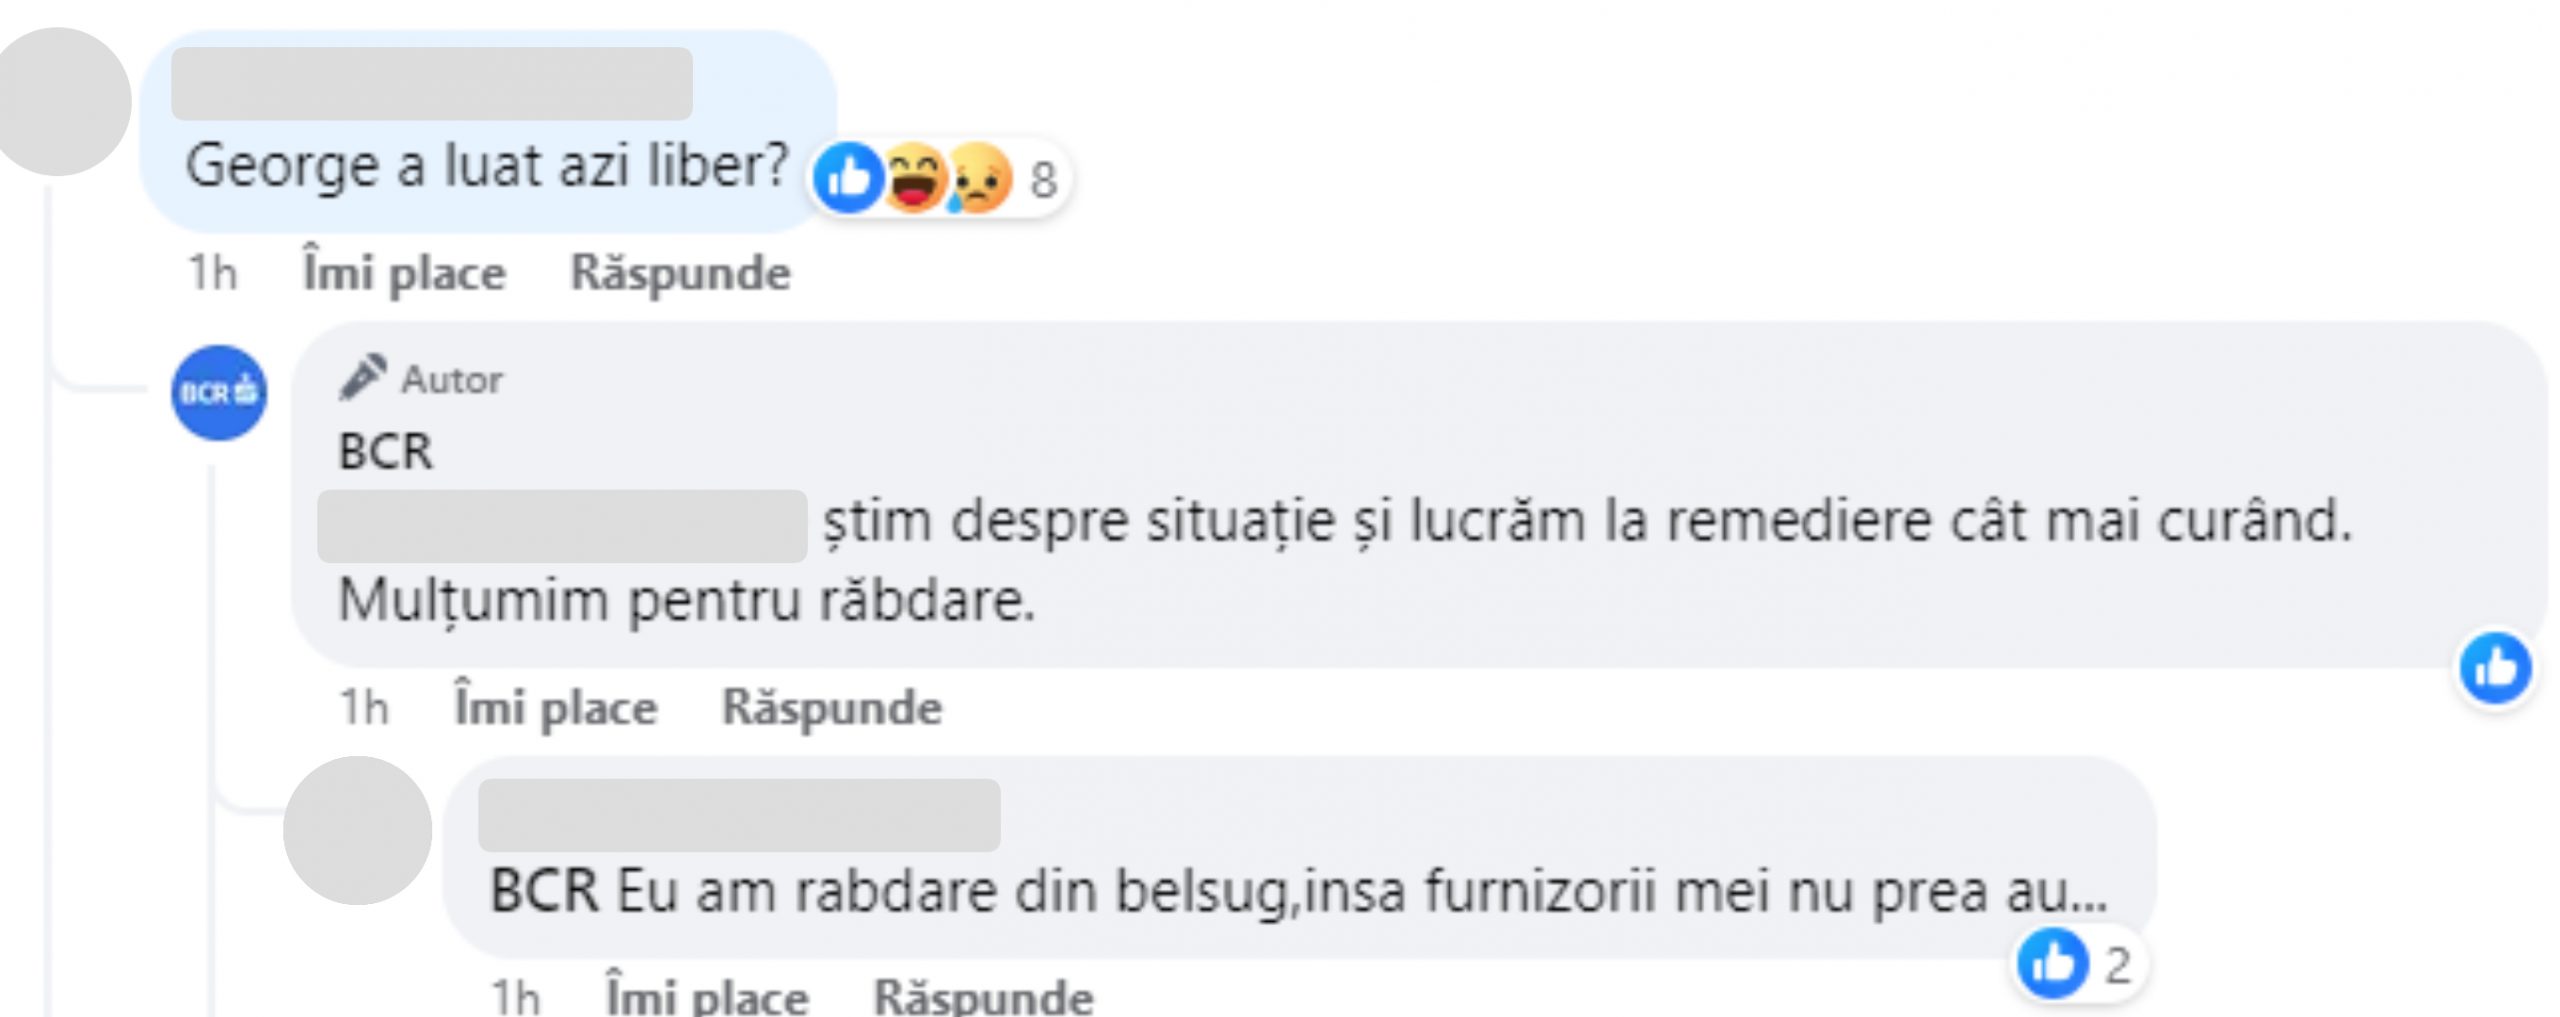
Sursa foto: Facebook / BCR
Recomandările DNSC pentru gestionarea atacurilor de tip DDoS
„În cadrul unui atac Distributed Denial of Service (DDoS), actorii rău-intenționați utilizează mai multe dispozitive conectate la internet și deja compromise (botnet) pentru a ataca o anumită țintă. Prin utilizarea unui botnet atacatorii au la dispoziție o „putere de atac” mai mare și sursa reală a atacului este dificil de identificat.
Atacul DDoS implică generarea unui val de cereri de conexiune la adresa site-ului, ceea ce conduce la funcționarea semnificativ încetinită sau oprirea activității site-ului țintă. Cu alte cuvinte, un atac DDoS este precum un ambuteiaj neprevăzut pe autostradă care îi blochează pe cei care fac naveta din a ajunge la destinație.
Deși nu există soluții pentru a evita complet un atac DDoS, există câteva soluții proactive, pe care administratorii de rețele le pot implementa pentru a reduce efectele unui astfel de atac:
- Implementarea unui serviciu de protecție împotriva DDoS (care detectează traficul anormal și îl redirecționează)
- Realizarea unui plan în caz de dezastru pentru a asigura eficiența comunicării, ameliorării și recuperării în contextul unui atac DDoS.
Pentru a evita compromiterea dispozitivelor utilizatorilor și includerea acestora într-un botnet care lansează atacuri DDoS, există următoarele soluții:
- Utilizarea unei soluții antivirus;
- Instalarea unui firewall și configurarea acestuia astfel încât să restricționeze traficul care vine spre sau pleacă dinspre dispozitiv;
- Implementarea unor bune practici securitate în sensul minimalizării accesului altor persoane la informațiile de pe dispozitiv și gestionării traficului nedorit.
Pentru organizațiile care suspectează că sunt vizate de un atac DDoS este recomandată contactarea unor experți care să ofere asistență, precum administratorul de rețea sau reprezentanții furnizorului de servicii de internet.
În cazul unui atac, este importantă monitorizarea tuturor serviciilor sau asset-urilor din cadrul rețelei organizației deoarece anumiți atacatori pot lansa atacuri DDoS pentru a distrage atenția de la ținta lor reală, utilizând oportunitatea de a realiza atacuri secundare la nivelul altor servicii ale organizației.
În plus, există posibilitatea ca atacatorii să amenințe cu lansarea atacurilor DDoS la adresa unei ținte și să solicite resurse financiare pentru a opri acțiunile rău-intenționate. În această situație, este recomandat ca organizațiile să nu răspundă la mesajele de șantaj și să refuze efectuării plății”, transmite Directoratul Național de Securitate Cibernetică.