
Kaspersky: O treime din atacurile ransomware vizează utilizatorii de business
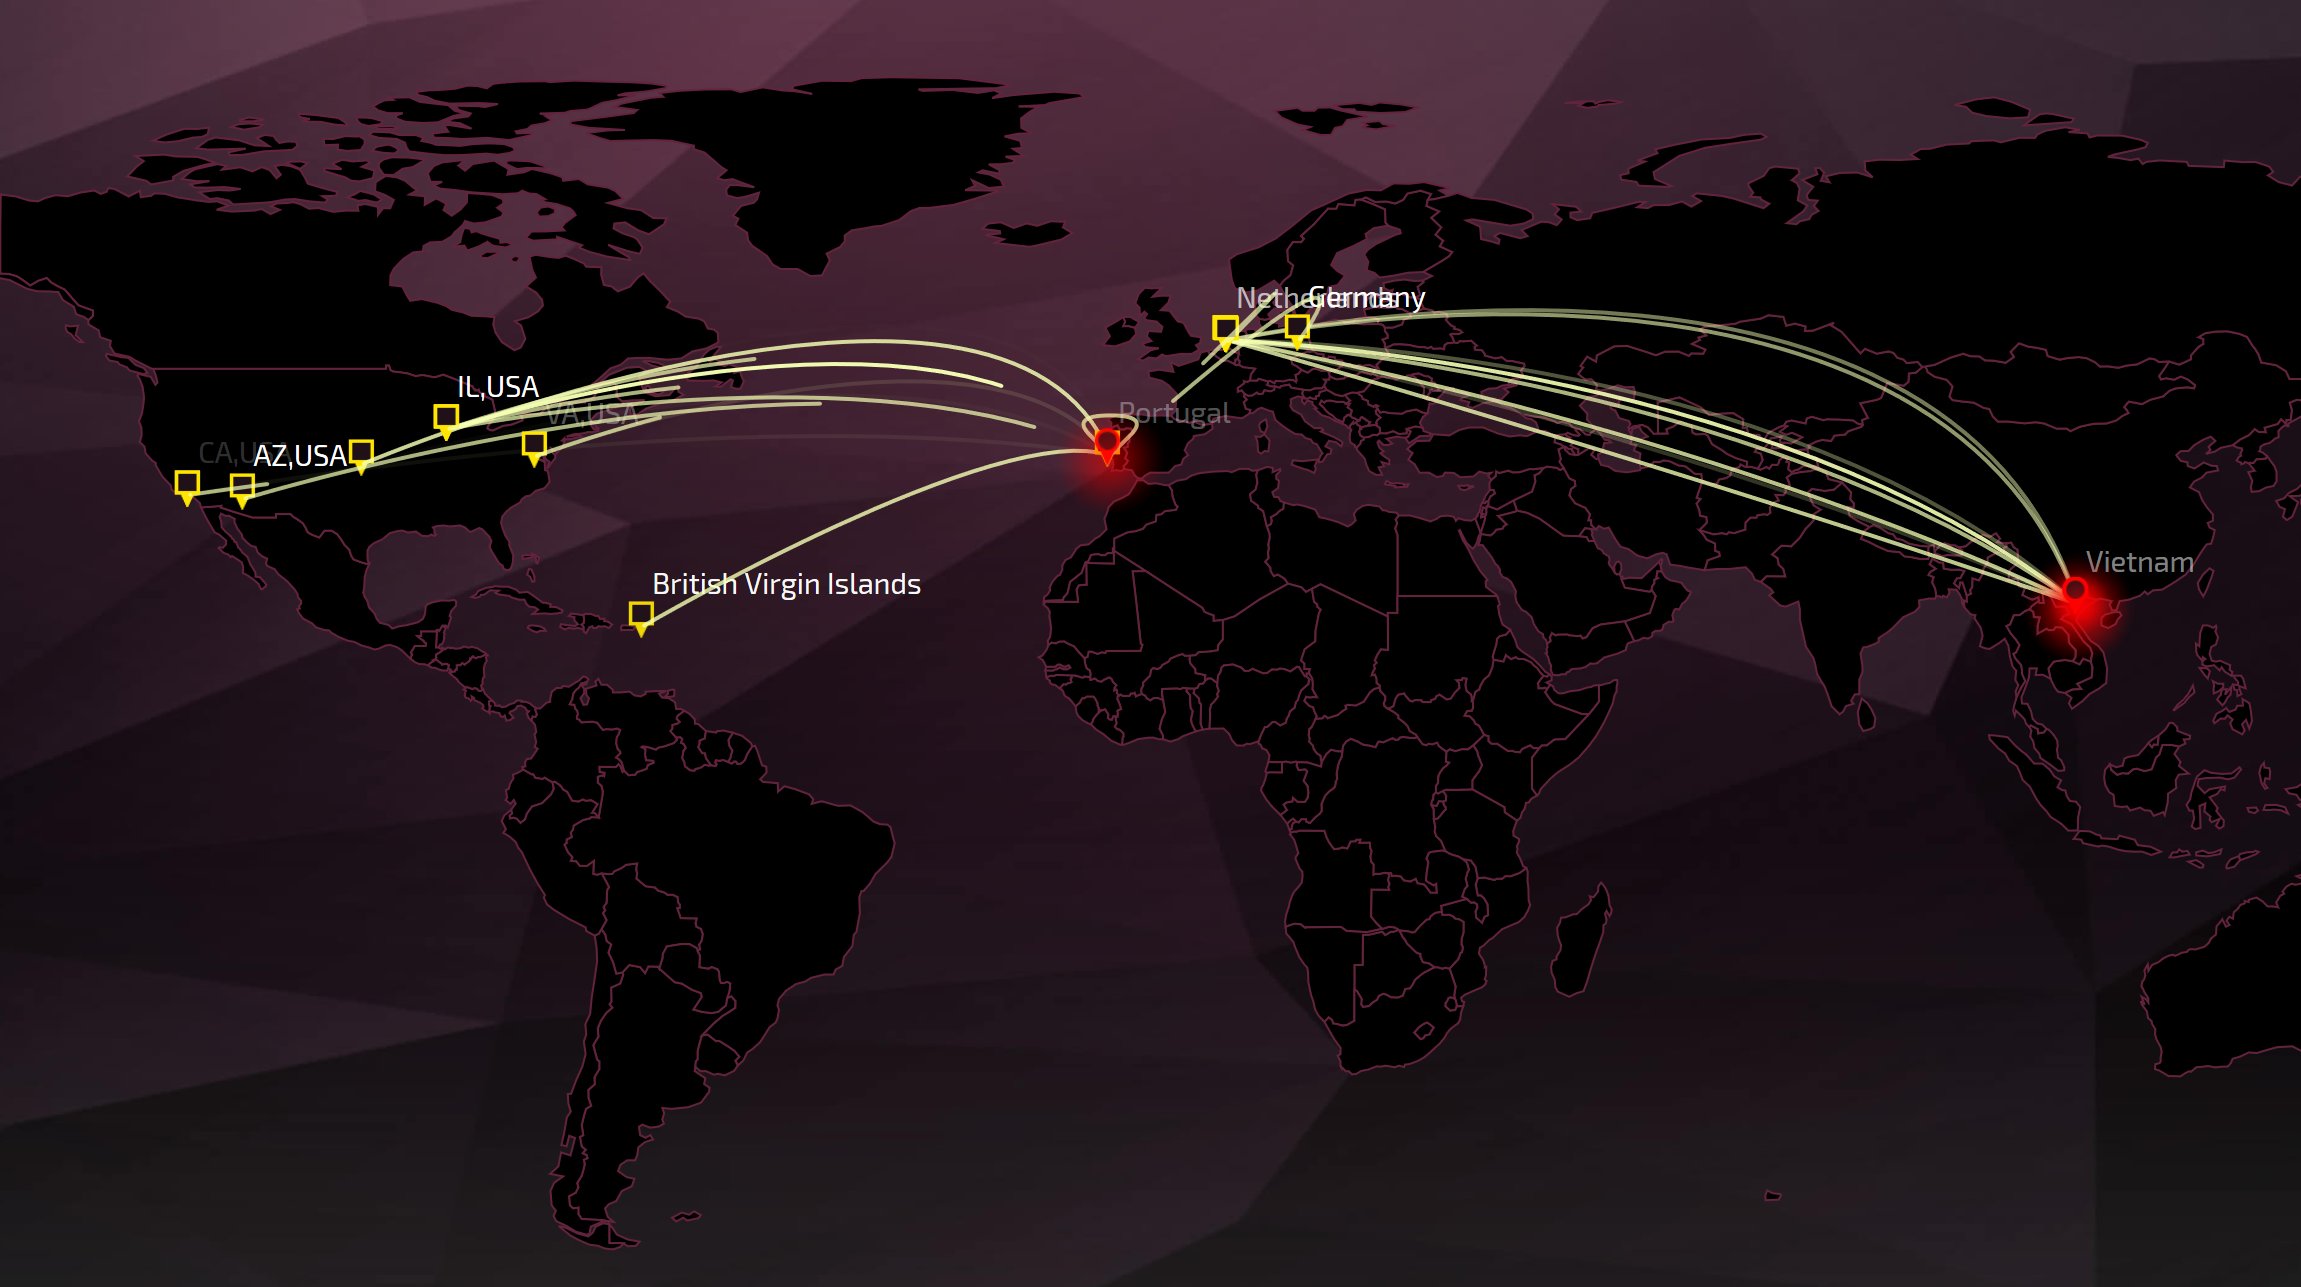
Unul din trei atacuri ransomware vizează utilizatorii de business, spun reprezentanții Kaspersky, care împreună cu INTERPOL recomandă copii de backup și protecție sporită împotriva atacurilor cibernetice.
Cercetările recente Kaspersky au relevat faptul că, în 2019, WannaCry și-a menținut poziția în topul celor mai răspândite familii de ransomware, aproape o treime (30%) dintre cei vizați de ransomware fiind utilizatori corporativi.
„Anul acesta, Kaspersky și INTERPOL îndeamnă organizațiile să se gândească la efectuarea de copii de siguranță a datelor lor și să adopte protecția relevantă, astfel încât să poată evita orice potențial asediu ransomware și o catastrofă similară cu WannaCry. Ransomware-ul a devenit o mare provocare pentru multe organizații. Chiar dacă nu este cea mai avansată amenințare din punct de vedere tehnic, aceasta permite atacatorilor ciebrnetici să blocheze funcționarea afacerilor și să fure bani”, se arată în comunicat.
Compania de securitate cibernetică arată că în urma unui incident ransomware, organizațiile pierdeau în medie 1,46 milioane de dolari în 2019; sumă în care erau incluse costurile pentru perioadele de oprire, amenzile și prejudiciile reputaționale.
Atacul WannaCry a devenit cel mai vizibil de acest gen, răspândindu-se cu ajutorul unei arme cibernetice avansate, EternalBlue, care atacă vulnerabilitățile din Windows.
„Putem spune că WannaCry a provocat o adevărată epidemie cibernetică la nivel mondial. Cu toate acestea, există puține motive de resemnare, întrucât protecția împotriva ransomeware-ului se poate face prin adoptarea unor măsuri de securitate fiabile. Kaspersky, împreună cu INTERPOL, încurajează organizațiile să urmeze aceste practici de securitate și să se asigure că au parte de protecție fiabilă împotriva ransomeware-ului, mai ales că statisticile recente confirmă că amenințarea este încă printre noi”, arată compania în comunicat.
Conform rezultatelor Kaspersky, un număr de 767.907 utilizatori au fost atacați de criptori în 2019, aproape o treime dintre aceștia (30%) provenind din companii.
Dintre toate famiile de criptori, WannaCry a fost în continuare cea mai frecvent întâlnită – în 2019, a atacat 164.433 de utilizatori și a reprezentat 21% din toate atacurile detectate.
În top, i-au urmat alte familii precum GandCrab (11%) și Stop (4%). Primul este un cunoscut ransomware-as-a-service, dezvoltat de o echipă de criminali și închiriat comunității infracționale. Acesta s-a propagat ani de zile. Campania Stop ransomware este, de asemenea, o amenințare bine-cunoscută răspândită prin software și site-uri compromise, precum și adware.
„De la izbucnirea WannaCry, atacatorii cibernetici și-au diversificat vectorii de atac pentru a lansa atacuri ransomware. Focusul și atacurile lor au devenit mai direcționate și s-au mutat către companii, organizații guvernamentale și de asistență medicală, unde informațiile sunt critice, astfel încât să poată să solicite recompense mai mari. Spitalele au fost cele mai vulnerabile pe fondul pandemiei COVID-19, întrucât cei atacați și-au pierdut accesul la echipamentele medicale critice și totodată la informațiile despre pacienți. INTERPOL Global Cybercrime Programme a sprijinit acele organizații victime să se redreseze în urma atacurilor și să prevină alte daune. Acum, lucrăm îndeaproape cu țările membre și cu partenerii noștri din mediul privat, inclusiv Kaspersky, pentru a sensibiliza publicul cu privire la atenuarea și prevenirea atacurilor cibernetice, printr-o campanie globală de conștientizare derulată în luna mai 2020. Campania, care încurajează publicul să pătreze o igienă cibernetică bună, #WashYourCyberHands se concentrează pe ransomware”, spune Craig Jones, Director, INTERPOL Cybercrime Directorate.
„Epidemia WannaCry, care făcut companiile să piardă milioane de dolari din cauza perioadei de oprire sau a costurilor legate de daunele reputaționale, a demonstrat ce se poate întâmpla dacă ransomware-ul se propagă pe o scară atât de largă. Amenințarea rămâne relevantă astăzi, întrucât există utilizatori care încă nu știu prea multe despre ea și pot deveni victime. Vestea bună este că abordarea corectă de securitate și măsurile relevante pot face ransomeware-ul o amenințare non-critică”, spune Sergey Martsynkyan, Head of B2B Product Marketing, Kaspersky.