
Firmele care prelucrează datele personale ale românilor dar și instituțiile statului vor avea nevoie de un responsabil cu protecția datelor
GDPR (General Data Protection Regulation) se va aplica din 25 mai 2018 pentru toate firmele care prelucrează datele personale ale românilor dar și pentru instituțiile statului, iar toate acestea vor avea nevoie de un responsabil cu protecția datelor (DPO – Data Protection Officer, tradus în româna ca Responsabilul cu Protecția Datelor).
Responsabilul cu protecția datelor poate fi un angajat special desemnat pentru acest rol sau funcția de DPO poate fi preluată de o firmă specializată.
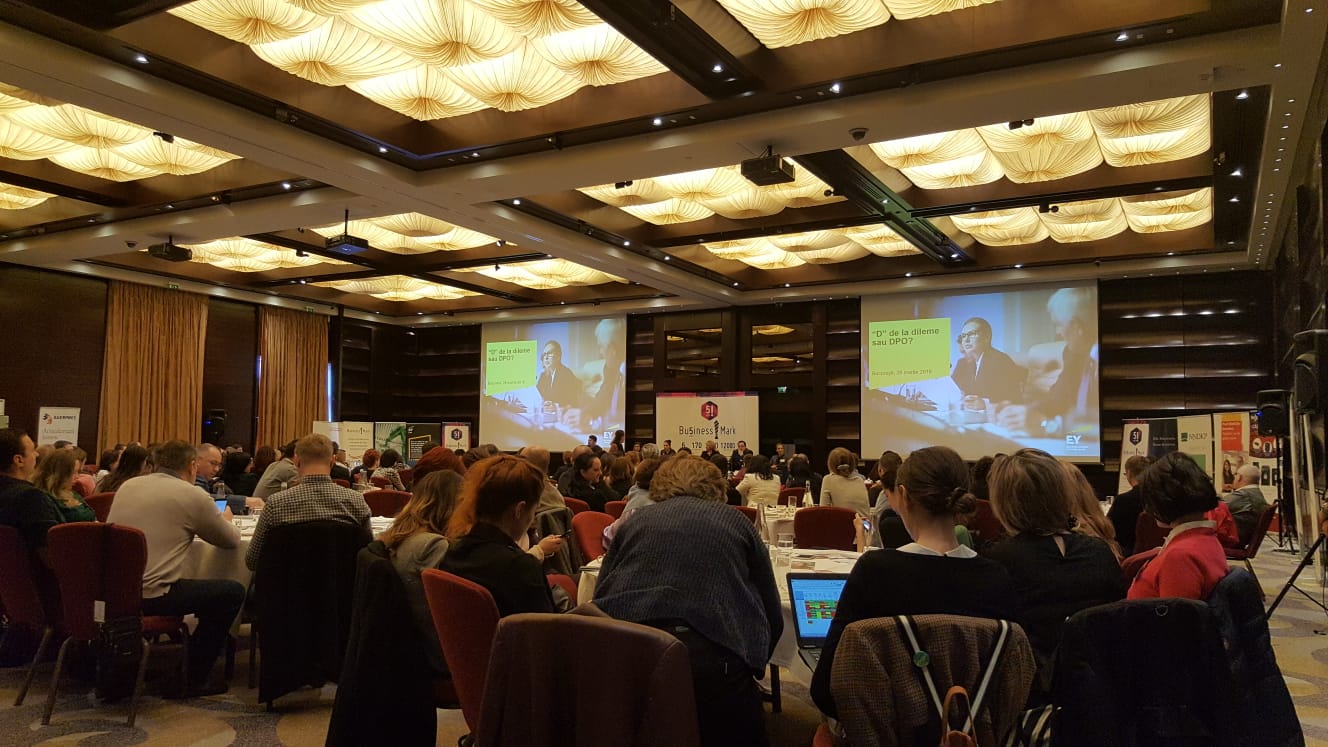
Deși au mai rămas doar câteva săptămâni până când GDPR se va aplica în tot spațiul European, inclusiv în România, multe firme sunt încă nepregătite pentru a fi compatibile cu cerințele Regulamentului (UE) 679/2016, cunoscut drept Regulamentul General privind Protecția Datelor Personale. Aceasta a fost și una dintre temele abordate miercuri, la București, în conferința Ready, steady, GDPR!, organizată de BusinessMark.
Principiile generale de prelucrare a datelor cu caracter personal impun ca acestea să fie procesate în mod transparent. Scopul prelucrării trebuie să fie clar și legitim. Cantitatea de date prelucrate trebuie să fie redusă la minimum, în funcție de scop. Datele trebuie să fie corecte, iar timpul de stocare trebuie să fie limitat la o perioadă legată de acest scop. În plus, integritatea și confidențialitatea datelor trebuie protejate.
Experții de la firmele de consultanță prezente la conferință au subliniat că în acest moment nu există o ”listă magică” pe care firmele să o poată parcurge pentru a se asigura că au implementat integral și corect toate politicile prevăzute de GDPR iar soluțiile trebuie adaptate de la un caz la altul. În același timp, deși “GDPR” (General Data Protection Regulation) a fost adoptat de Parlamentul European în aprilie 2016, încă există multe lucruri de tranșat în domeniu iar specialiștii i-au sfătuit pe participanți să urmărească cu atenție și deciziile autorității locale de protecție a datelor cu caracter personal.
După data de 25 mai 2018, nerespectarea GDPR poate atrage mai multe tipuri de sancțiuni, cele mai importante fiind amenzile de până la 20 de milioane de euro sau 4% din cifra de afaceri globală, oricare dintre acestea este mai mare. Dacă au suferit un prejudiciu, persoanele vizate pot obține despăgubiri care să acopere valoarea prejudiciilor, iar drepturile lor pot fi reprezentate inclusiv de organisme colective.